Por Sergio Llorens, CEO de Lexic.AI
La IA está dejando de limitarse a responder: ahora accede a herramientas, mueve información y ejecuta tareas. El reto ya no es solo hacerla más capaz, sino poder demostrar que actúa dentro de los límites que se le han dado.
Hace apenas unos meses, un asistente de IA era algo a lo que se le hacían preguntas. Hoy empieza a ser algo a lo que se le dan las llaves.
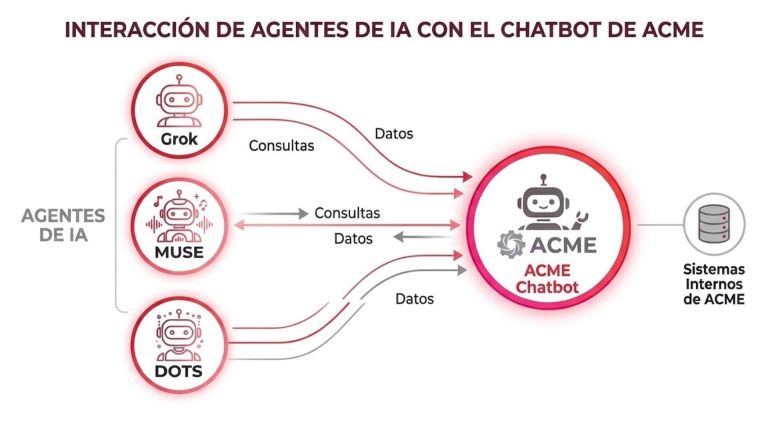
El 11 de agosto, xAI abrió la beta de Grok Bot, agentes con ordenador propio en la nube que trabajan dentro de distintas herramientas. El 8 de septiembre, Meta presentó Muse, su agente personal. El 29 de septiembre, OpenAI lanzó dots, agentes permanentes conectados a más de 4.000 aplicaciones y disponibles desde Slack y Teams. Y el 13 de noviembre presentó ChatGPT Wallet, que permite realizar compras con una credencial de pago tokenizada y una aprobación de seguridad para cada operación.
Después de más de dos décadas de experiencia en la creación y dirección de empresas tecnológicas, hay un cambio especialmente relevante: cuando una tecnología empieza a actuar en nombre de una persona o de una organización, la pregunta deja de ser exclusivamente tecnológica. Se convierte en una cuestión de responsabilidad.
Se debate mucho si estos asistentes son inteligentes. Sin embargo, surge otra pregunta, bastante menos espectacular y mucho más urgente: qué pueden hacer, a qué pueden acceder y quién comprueba que no se salen del papel que se les ha asignado.
El primero es el asistente que traen los propios empleados. La encuesta AI Agents at Work 2026 de Okta, realizada a 292 directivos y 492 trabajadores del conocimiento en siete países, revela una brecha llamativa: el 90% de los directivos confía en la visibilidad que tiene sobre las herramientas de IA, pero el 52% de los empleados reconoce utilizar herramientas no aprobadas. Entre quienes lo hacen, más de la mitad comparte mensajes y correos internos, y el 39% documentos confidenciales.
Prohibir sin más no resuelve el problema. Gartner estima que solo el 13% de las organizaciones cree tener una gobernanza adecuada de agentes y prevé que una empresa media del Fortune 500 podría utilizar más de 150.000 en 2028. Es una previsión, no un dato actual, pero ilustra la escala del reto. Sin saber qué agentes utiliza la plantilla, qué permisos tienen y a qué información acceden, una empresa no puede gobernarlos.
El segundo frente es el agente que llega con el cliente. Amazon bloqueó el acceso de Muse a su tienda, alegando que no se identificaba correctamente y que planteaba riesgos de privacidad y seguridad. Meta ha defendido sus medidas de protección. Más allá de las diferencias entre ambas compañías, el episodio plantea una cuestión: las empresas tendrán que decidir bajo qué condiciones permiten que agentes externos accedan a sus servicios en nombre de sus clientes.
El tercer frente aparece cuando un agente habla con otro agente. Meta y Sierra han publicado el borrador de Poppy, un protocolo para que los agentes personales se identifiquen ante las empresas. Cuenta con 35 socios de diseño adicionales, entre ellos BBVA, Visa, Mastercard y OpenAI. Es un borrador, no un estándar consolidado, pero parte de una idea importante: antes de permitir que un agente actúe, la empresa debe saber a quién representa y con qué autorización llega.
Se trata de una exigencia razonable. También plantea una pregunta relevante: ¿están los agentes de las propias empresas cumpliendo el mismo nivel de transparencia que se empieza a exigir a los agentes de los consumidores?
El trabajo acumulado de Lexic incluye el análisis de más de 100.000 conversaciones reales en distintos proyectos de evaluación y auditoría de agentes de IA. En el AI Agent Trust Index 2026 de la compañía, que examinó más de 50 agentes conversacionales en producción, se encontró que aproximadamente ocho de cada diez fallaban en identificarse correctamente como IA cuando el cliente se lo preguntaba directamente. Solo el 5% superó la evaluación sin condiciones.
No se trata de una prueba teórica ni de un experimento de laboratorio. Son sistemas que ya interactúan con clientes. Y el problema no se limita a la transparencia: también se han observado agentes que prometen transferir una conversación a una persona y no lo hacen, o que abandonan sus reglas cuando reciben instrucciones diseñadas para manipularlos.
Hay dos reacciones habituales ante estos riesgos. La primera es levantar un muro: prohibir herramientas o bloquear agentes externos. Puede ser necesario en determinados casos, pero un bloqueo no explica qué ocurre dentro de los sistemas propios ni evita que los empleados busquen alternativas fuera del control de la organización.
La segunda reacción es confiar en las salvaguardas del proveedor. Y muchas son valiosas. La tokenización de los pagos, la aprobación humana de operaciones sensibles o los entornos aislados reducen riesgos concretos. Pero las garantías que ofrece quien construye y opera un agente no deberían ser la única forma de comprobar cómo se comporta.
En auditoría financiera nadie considera suficiente que una compañía explique por sí misma por qué sus cuentas son correctas. En inteligencia artificial debería aplicarse un principio parecido. Quien desarrolla un sistema puede y debe incorporar controles; la organización que lo utiliza necesita, además, una auditoría independiente de agentes de IA para comprobar si esos controles funcionan en la práctica.
La confianza no se construye con una promesa. Se construye con evidencia: qué instrucciones recibió el agente, qué hizo, dónde se apartó de su cometido, cómo reaccionó ante una situación límite y si pidió ayuda humana cuando debía hacerlo. El verdadero problema de la IA no será que no se sepa lo que puede hacer. Será que no se sepa demostrar lo que ha hecho.
En sectores regulados, y especialmente con agentes de IA de alto riesgo, la trazabilidad debería ir un paso más allá. Las evidencias de cada actuación relevante —instrucciones, respuestas, llamadas a herramientas, cambios, autorizaciones y derivaciones— deberían quedar protegidas frente a alteraciones. Para ello, puede calcularse una huella criptográfica (hash) de cada registro y asociarla a un sello de tiempo cualificado emitido por un tercero de confianza. Servicios como el de Evidency reciben esa huella, no el contenido, y devuelven un token verificable que permite acreditar que el registro existía en una fecha y hora determinadas y que no ha sido modificado desde entonces.
El artículo 41 del Reglamento eIDAS reconoce a los sellos cualificados de tiempo una presunción de exactitud sobre la fecha y hora y de integridad de los datos vinculados. No convierte cualquier log en una prueba incontestable ni demuestra por sí solo que el agente actuara correctamente: el sistema debe registrar de forma completa y fiel lo ocurrido, incluidos los eventos relevantes, los errores y las interrupciones. Pero proporciona una base verificable para auditorías, investigaciones y litigios; y, cuando el registro es exhaustivo, ayuda incluso a sustentar que una acción no se produjo.
El primer paso es un inventario realista de agentes: los aprobados por la empresa, los que utilizan los empleados por su cuenta y los que interactúan con clientes. Sin saber cuáles existen, quién responde de ellos y a qué datos acceden, cualquier política será incompleta.
El segundo es definir permisos proporcionales al riesgo. No es lo mismo permitir que un agente consulte información que autorizarle a enviar comunicaciones, modificar datos o realizar pagos. Conviene empezar con acceso limitado, separar los entornos personales y profesionales y exigir confirmación humana en las acciones de mayor impacto.
El tercero es decidir cómo relacionarse con los agentes de los clientes. ¿Se les permitirá acceder a los servicios? ¿Cómo se identificarán? ¿Qué operaciones podrán realizar y cómo demostrarán que tienen autorización? Esa decisión no debería quedar en manos del primer agente que llegue.
Y el cuarto, quizá el menos atendido, es evaluar el comportamiento del propio agente en condiciones reales: no solo si responde bien en una demostración, sino si mantiene sus límites cuando recibe instrucciones contradictorias, si protege la información y si deriva a una persona cuando corresponde.
La Agencia Española de Protección de Datos publicó en octubre un decálogo para delegar tareas en asistentes y agentes de IA bajo una idea que resume bien el momento: «Que la IA actúe por ti, no sin ti». Para las empresas, esa misma lógica debería traducirse en una regla de gobierno: delegar capacidad de ejecución no significa renunciar al control ni a la responsabilidad.
La implantación de estos agentes en Europa será progresiva, pero las empresas no deberían confundir ese margen con una ventaja: los agentes que hoy operan en otros mercados pronto llamarán a sus puertas.
Durante los últimos años se han dedicado enormes esfuerzos a enseñar a las máquinas a conversar, razonar y tomar decisiones. Ahora empieza una tarea igual de importante: aprender a supervisarlas.
El futuro no pertenecerá necesariamente a las empresas que tengan los agentes más inteligentes, sino a aquellas que sepan demostrar que pueden confiar en ellos. Darles las llaves era relativamente fácil. Aprender a vigilarlos va a ser bastante más difícil.
Sergio Llorens es empresario tecnológico y CEO de Lexic.AI, compañía especializada en la auditoría y supervisión independiente de sistemas de inteligencia artificial conversacional. Desde Lexic impulsa metodologías para evaluar el comportamiento, la seguridad, el cumplimiento y la fiabilidad de los agentes de IA en entornos reales.